Domain yachtclub24.de kaufen?
Wir ziehen mit dem Projekt
yachtclub24.de um.
Sind Sie am Kauf der Domain
yachtclub24.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain yachtclub24.de kaufen?
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
Ähnliche Suchbegriffe für Tpm
Top-Angebote
Produkte zum Begriff Tpm:


-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
Top-Angebote
Produkte zum Begriff Tpm:
-
Wer hat EFI Secure Boot und TPM ausgeschaltet?
Es ist nicht möglich, eine konkrete Person oder Organisation zu identifizieren, die EFI Secure Boot und TPM ausgeschaltet hat, da dies von verschiedenen Benutzern oder Administratoren auf unterschiedlichen Geräten durchgeführt werden kann. Es kann von Einzelpersonen, Unternehmen oder sogar von Herstellern von Hardware oder Software durchgeführt werden, um bestimmte Anforderungen oder Präferenzen zu erfüllen. **
-
Wie aktiviere ich TPM 2.0 und Secure Boot in Valorant?
TPM 2.0 und Secure Boot sind Funktionen, die auf der Hardware-Ebene aktiviert werden müssen und nicht direkt in Valorant. Um TPM 2.0 zu aktivieren, müssen Sie möglicherweise ins BIOS oder UEFI Ihres Computers gehen und die entsprechende Option aktivieren. Secure Boot kann ebenfalls im BIOS oder UEFI aktiviert werden, um die Sicherheit des Systems zu verbessern. Es wird empfohlen, die Dokumentation Ihres Motherboards oder Computers zu überprüfen, um spezifische Anweisungen zur Aktivierung dieser Funktionen zu erhalten. **
-
Ist TPM 2.0 und Secure Boot für Windows 11 erforderlich? Ich habe Windows 11, aber TPM ist bei mir deaktiviert.
Ja, TPM 2.0 und Secure Boot sind für die Installation und Verwendung von Windows 11 erforderlich. Ohne diese Funktionen kann Windows 11 nicht ordnungsgemäß funktionieren. Es wird empfohlen, TPM 2.0 zu aktivieren, um die volle Kompatibilität mit Windows 11 sicherzustellen. **
-
Was bedeutet TPM?
TPM steht für "Trusted Platform Module" und ist ein Sicherheitschip, der in vielen modernen Computern und Laptops eingebaut ist. Er dient dazu, die Sicherheit und Integrität des Systems zu gewährleisten, indem er Verschlüsselung, Authentifizierung und andere Sicherheitsfunktionen bereitstellt. TPM wird häufig für die sichere Speicherung von Schlüsseln und Zertifikaten verwendet. **
Ähnliche Suchbegriffe für Tpm
-
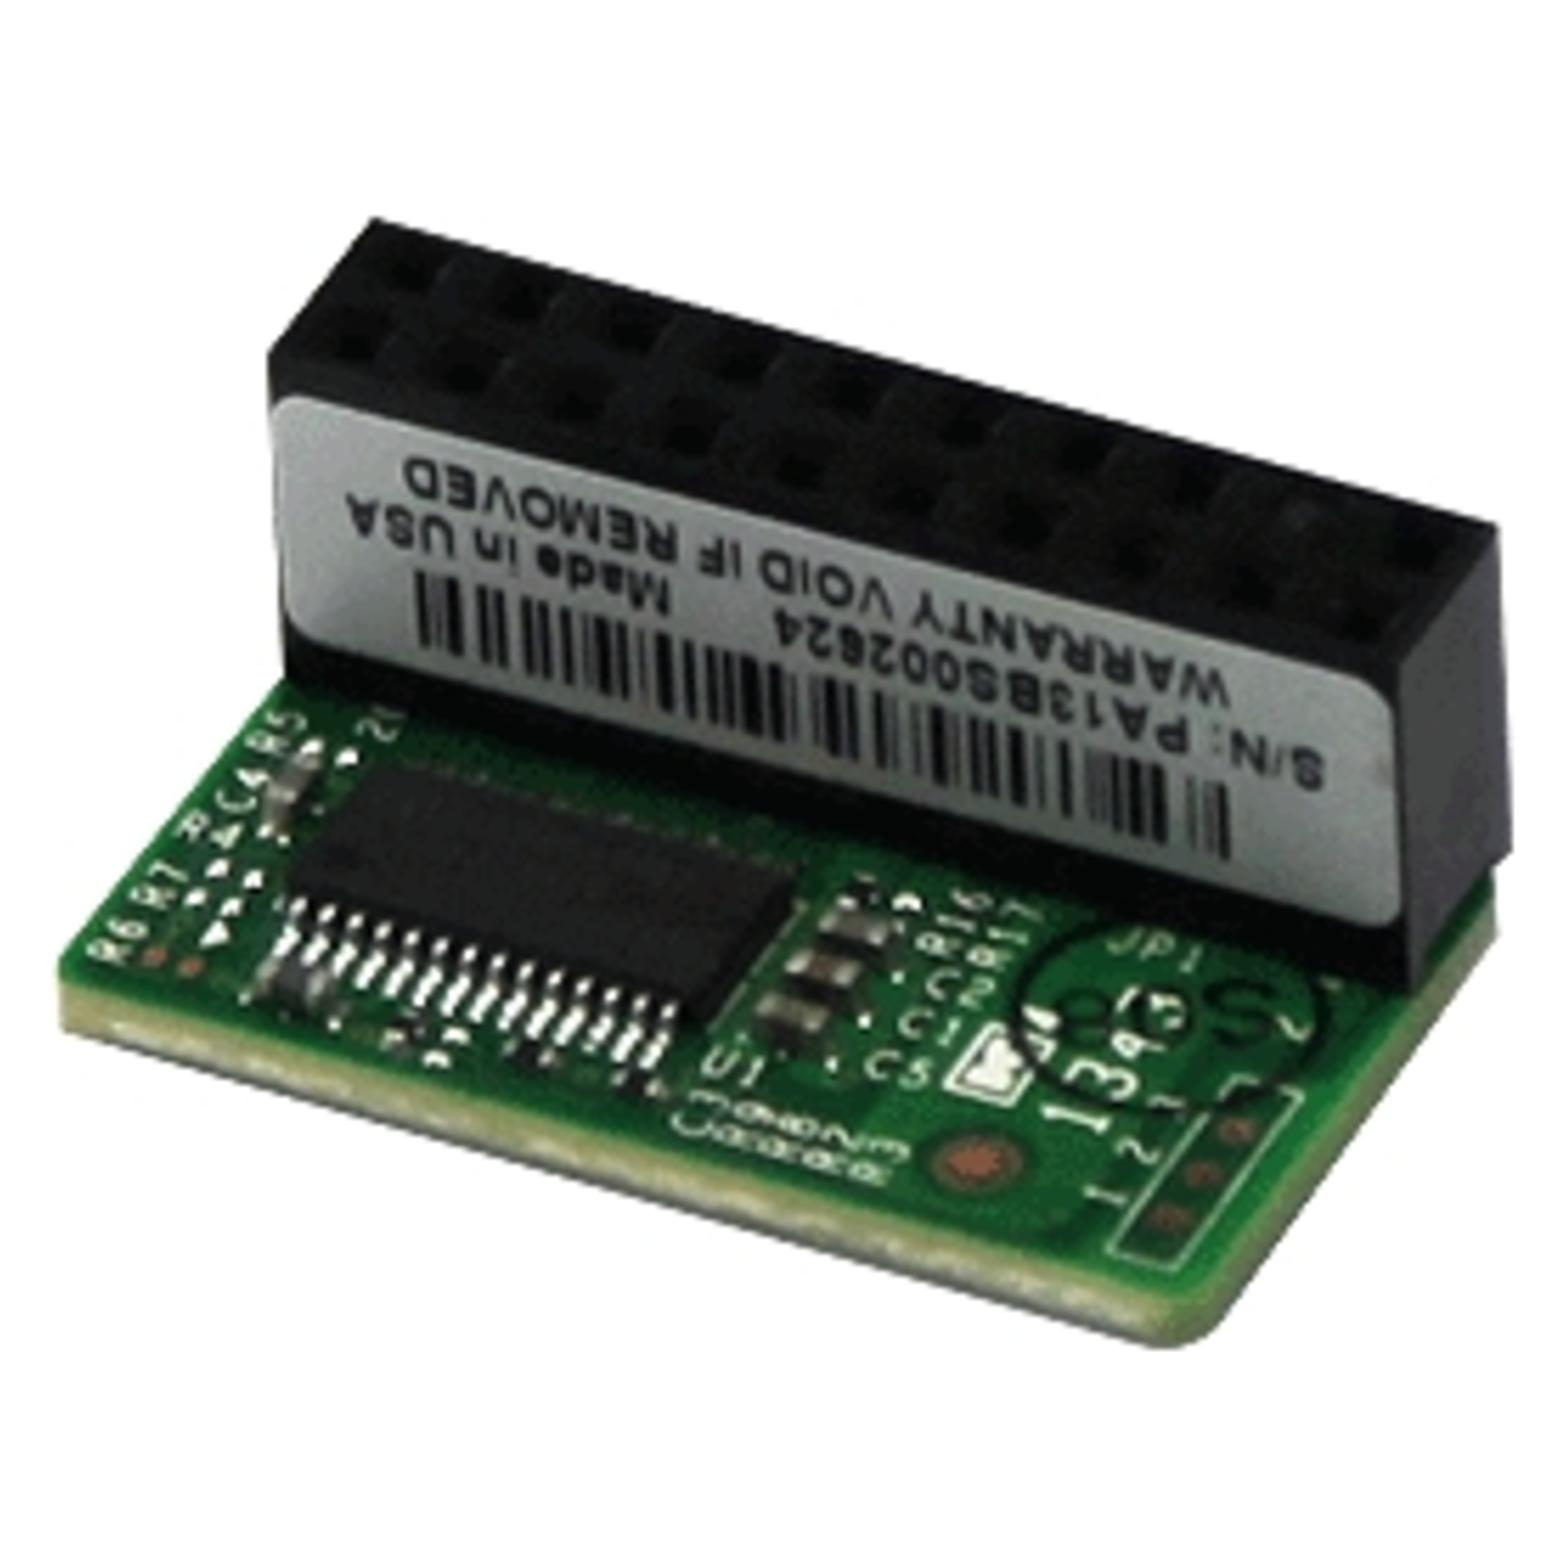
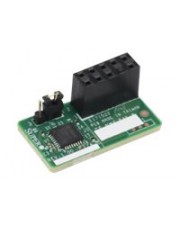
Supermicro AOM-TPM-9670V-S TPM Server security module Zubehör Mainboards (AOM-TPM-9670V-S-O)Produktbeschreibung: Supermicro Add-on Module AOM-TPM-9670V-S - Trusted Platform Module (TPM) 2.0, Produkttyp: Trusted Platform Module (TPM) 2.0, Abmessungen (Breite x Tiefe x Höhe): 2,613 cm x 1,464 cm x 0,993 cm, Funktionen: Vertikale Ausrichtung, Intel Trusted Execution Technology (Intel TXT), Überspannungs-/Spannungsabfallanzeige, NF-Sensor, HF-Filter, Filter zurücksetzen, Speicherverschlüsselung/-entschlüsselung (SVE), AMD Secure Virtual Machine Architecture support, Random Number Generator (RNG), Entwickelt für: UP Storage SuperServer 540P-E1CTR36L53,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
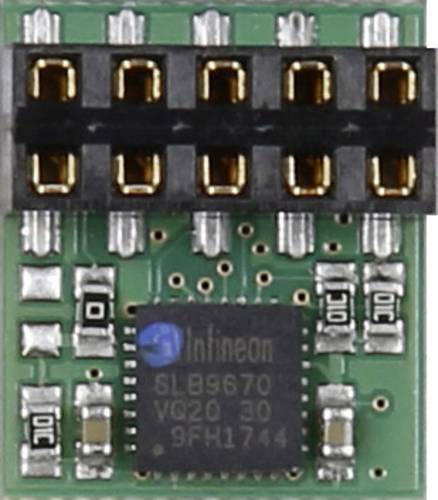
Joy-it RB-TPM-MODUL Raspberry Pi TPM Modul 1St.Trusted Platform Modul als Aufsteckmodul für den Raspberry Pi. Nutzt SPI um mit dem Pi zu kommunizieren. Kompatibel mit allen Raspberry Pi Modellen (Pi 3, Pi 2, Pi 1, Pi Zero). Kompakter Footprint, damit weitere GPIO-Pins ohne Probleme genutzt werden können. 2x5 Pins von Pin 17 bis Pin 26 sind durch LetsTrust belegt. Ein Hardware T P M hat vielfältige Einsatzmöglichkeiten, unter anderem zur Authentifizierung / Signaturen, Speichern von Krypto-Schlüsseln, u.v.m. Das Modul kann auch als True Hardware Random Number Generator (TRNG) eingesetzt werden, wenn man eine gute Quelle für Zufall braucht! Features: .Infineon Optiga SLB 9670 TPM 2.0 .Konform mit TPM Spezifikation 2.0 Rev. 01.38 .NEU: ab Raspbian Stretch mit dem Kernel 4.14.85 build in Support mit einem Device Tree Overlay .TRNG (Echter Zufallszahlengenerator) - True Hardware Random Number Generator .Schnittstelle zum Pi: SPI .Kompatibel mit allen bisher erschienen Raspberry Pi Modellen (u.a. Pi 3, Pi Zero, etc.) .Kompakte Baugröße durch 2x5 Pinheader, dadurch bleiben die restliche IO-Ports frei zur Verfügung .ab Hardware Rev 2.0 (aktuelle Version) mit Raspberry Pi Pins fest verlötbar .passt in gängige Standardgehäuse mit herein .Built-In Support für Windows 10 IoT34,00 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Was bewirkt TPM?
TPM (Trusted Platform Module) ist ein Sicherheitschip, der auf Computern und anderen elektronischen Geräten verwendet wird. Es bietet eine sichere Plattform für die Speicherung von kryptografischen Schlüsseln, die zur Authentifizierung und Verschlüsselung verwendet werden. TPM trägt dazu bei, die Integrität und Vertraulichkeit von Daten zu gewährleisten und schützt vor Bedrohungen wie Malware und unbefugtem Zugriff. **
-
Warum startet Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht?
Es gibt verschiedene mögliche Gründe, warum Valorant trotz aktiviertem Secure Boot und TPM 2.0 nicht startet. Es könnte sein, dass andere Systemanforderungen nicht erfüllt werden, wie zum Beispiel die Grafikkarte oder der Arbeitsspeicher. Es könnte auch sein, dass es ein Problem mit der Installation oder Aktualisierung des Spiels gibt. Es könnte hilfreich sein, den Kundensupport von Valorant zu kontaktieren, um das genaue Problem zu diagnostizieren und eine Lösung zu finden. **
-
Wie deaktiviere ich TPM?
Um TPM (Trusted Platform Module) zu deaktivieren, musst du normalerweise ins BIOS oder UEFI deines Computers gehen. Dort findest du eine Option, um TPM zu deaktivieren. Beachte jedoch, dass das Deaktivieren von TPM bestimmte Sicherheitsfunktionen deines Systems beeinträchtigen kann. Es wird empfohlen, dies nur zu tun, wenn es unbedingt erforderlich ist und du die Auswirkungen verstehst. **
-
Was ist TPM-Firmware?
TPM steht für Trusted Platform Module und ist ein Chip, der auf vielen modernen Computern und Laptops verbaut ist. Die TPM-Firmware ist die Software, die auf diesem Chip läuft und für die sichere Speicherung von kryptografischen Schlüsseln und anderen sensiblen Daten verantwortlich ist. Sie ermöglicht es, die Integrität des Systems zu überprüfen und bietet Schutz vor verschiedenen Angriffen wie Phishing oder Malware. Die TPM-Firmware spielt eine wichtige Rolle bei der Sicherheit von Computern und hilft dabei, die Vertraulichkeit und Integrität von Daten zu gewährleisten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.